在本機完成 SBOM 產生與開放原始碼風險評估
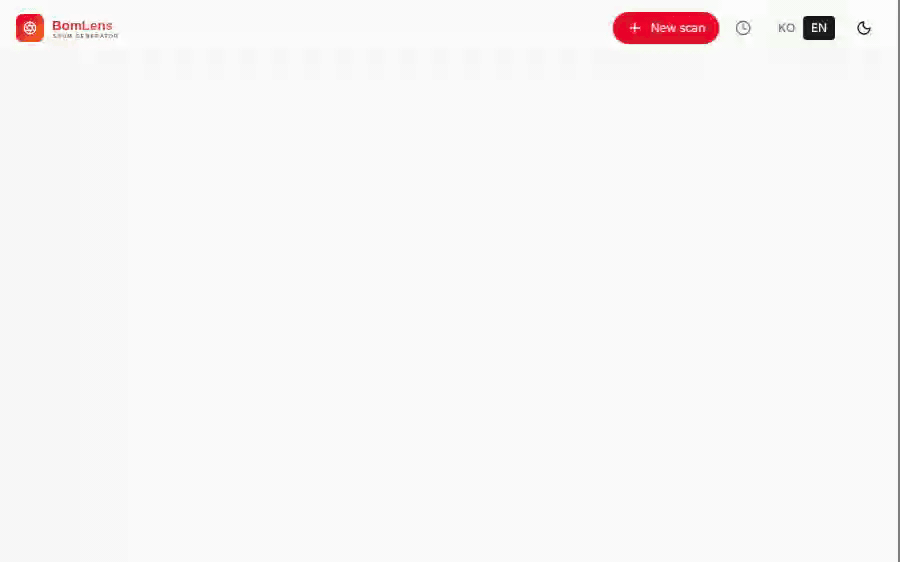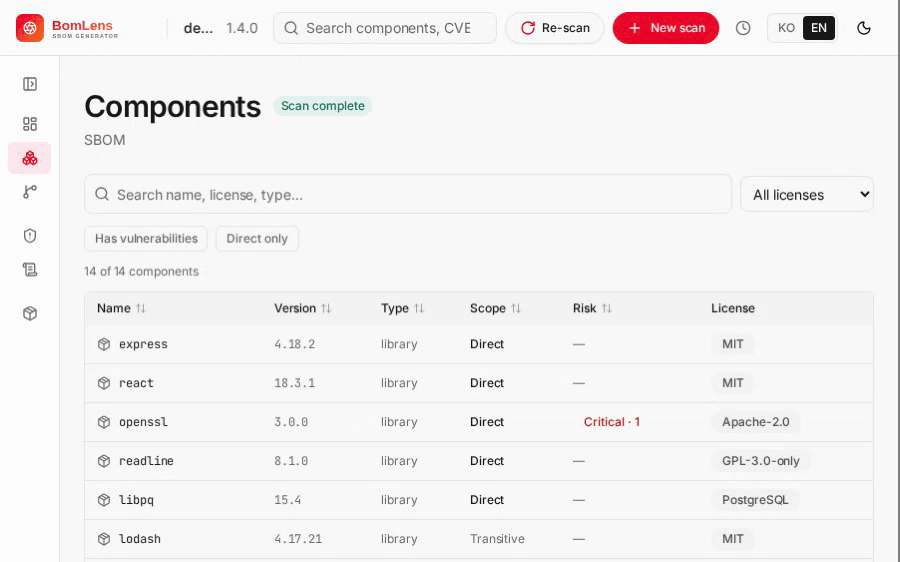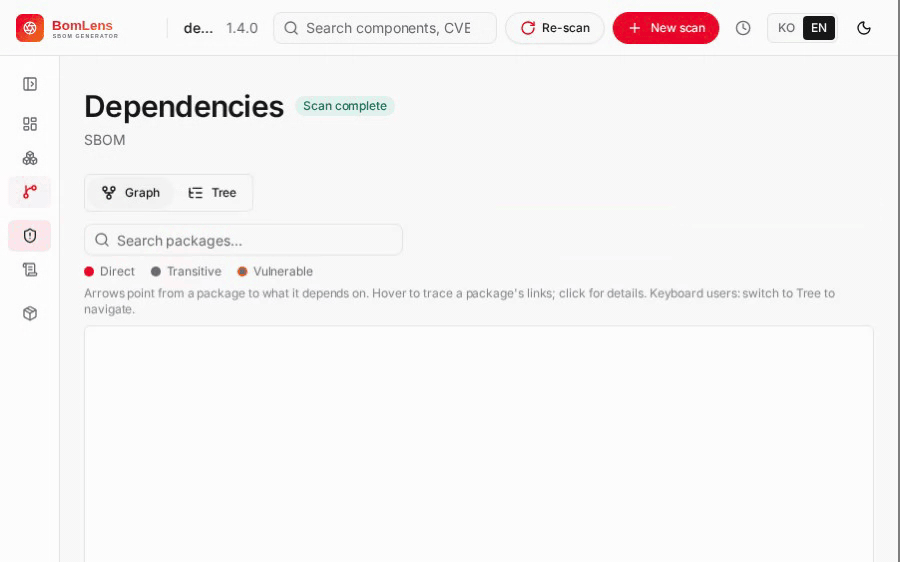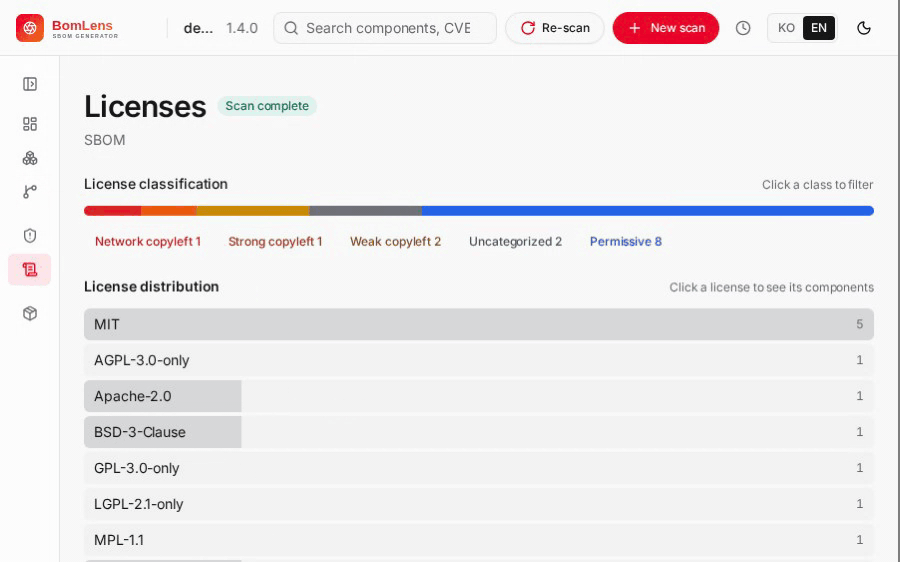
針對單一專案、以本機優先為原則的 SBOM 產生器與開放原始碼風險評估工具——不需要 SaaS,也不需要帳號。輸入可以是原始碼、容器映像檔、二進位檔案、韌體、你收到的 SBOM,或是 HuggingFace 上的 AI 模型,一次執行就能產出 SBOM(CycloneDX 1.6)、開放原始碼授權聲明與安全風險報告。遇到 AI 模型時會建立 CycloneDX ML-BOM,並依 AI 的 G7 最低要素檢查,這些要素的叢集與 EU AI Act 的 Annex IV 有相當程度的重疊。
想在安裝任何東西之前,先看看結果長什麼樣子?線上示範就是真正的網頁介面,裡面每一種輸入各放了一份已完成的掃描:以原始碼掃描的 Spring Boot 專案、容器映像檔、裝置韌體映像檔、以 CycloneDX ML-BOM 呈現的 AI 模型,以及一份依格式要求檢查過的供應者 SBOM。不必安裝任何東西,也不會上傳任何資料:這是把一般本機執行所產生的結果凍結下來的副本。
不想用指令列?下載安裝程式並雙擊即可。這需要 Docker 引擎;在 Windows 上,免費的 Rancher Desktop 很好用。逐步的操作說明在免指令列快速開始。
接下來看什麼
-
快速開始
從安裝到第一份 SBOM(桌面版應用程式、網頁介面與 CLI)。
-
免指令列快速開始
用桌面版應用程式產生 SBOM 與授權聲明——完全不需要指令列。
-
輸入情境
GitHub URL、ZIP、本機原始碼、既有的 SBOM、韌體。
-
供應者 SBOM
驗證你收到的 SBOM,並產出風險報告。
-
AI 模型 SBOM
為 HuggingFace 模型建立 ML-BOM,依 G7 最低要素檢查,並對應到 EU AI Act。
-
授權聲明與安全報告
產出物的產生與解讀,以及網頁介面的用法。
-
CLI 參考
所有選項、分析模式、CI/CD。